رسائل البريد البارد تُرسَل ولا يردّ عليها أحد. قبل أن تعيد كتابة النص، افحص ثلاثة سجلات تثبت أن نطاقك هو من أرسل الرسالة فعلاً. هذا شرح SPF وDKIM وDMARC بلغة بسيطة. هي أسطر نصية قصيرة في إعدادات DNS تخبر الخوادم المستقبِلة من يحق له الإرسال باسمك، وهل الرسالة أصلية، وماذا يفعل الخادم إذا لم تكن كذلك.
بنهاية المقال ستعرف ما يفعله كل سجل، وبأي ترتيب تُعدّها، وكيف تتأكد أنها تعمل.
شرح SPF وDKIM وDMARC بكلمات بسيطة: ما هي هذه السجلات؟
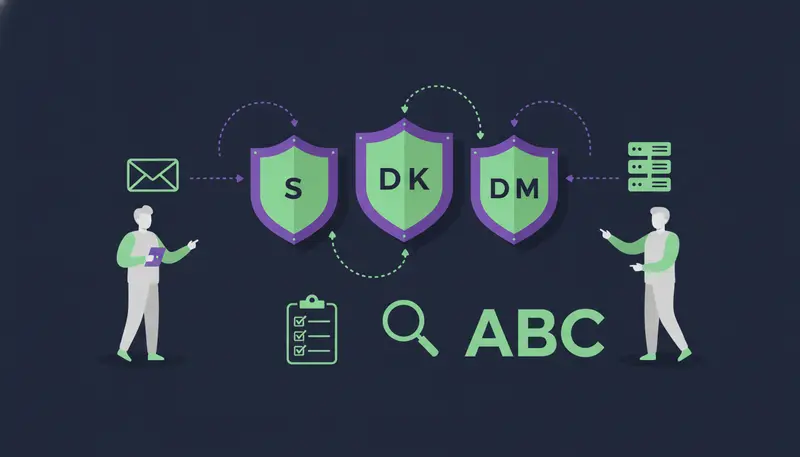
تخيّل كل رسالة بريد زائراً يصل إلى مبنى يملكه غيره. الخادم المستقبِل هو حارس البوابة، وعليه أن يقرر: هل يدخل هذا الزائر أم لا؟
SPF هو قائمة الضيوف. يذكر الخوادم المسموح لها بإرسال البريد باسم نطاقك.
DKIM هو ختم على المظروف. يثبت أن الرسالة جاءت من نطاقك وأنها لم تتغير في الطريق.
DMARC هو تعليماتك لحارس البوابة. يقول له ماذا يفعل بالرسالة التي تفشل في الفحص: يُدخلها، أو يضعها جانباً، أو يرفضها. ويطلب من الخوادم أيضاً أن ترسل لك تقارير.
السجلات الثلاثة من نوع TXT، أي أسطر نصية تضيفها في إعدادات DNS الخاصة بنطاقك. تضيفها عند مزوّد النطاق أو مزوّد البريد.
ماذا يفعل SPF؟
SPF اختصار Sender Policy Framework. تنشر سجل TXT واحداً يذكر الخدمات المسموح لها بالإرسال باسم نطاقك. يقارن الخادم المستقبِل الخادم الذي سلّم الرسالة بهذه القائمة.
هذا سجل بسيط لنطاق يرسل عبر Google Workspace:
v=spf1 include:_spf.google.com ~all
كلمة include تسمّي المزوّد. أما ~all في النهاية فتعني أن أي جهة ليست في القائمة يجب التعامل معها بشك. استخدم القيمة التي يوثّقها مزوّد بريدك أنت، وليس هذه.
وهنا الفخ: يجب أن يكون للنطاق سجل SPF واحد فقط. إذا أضفت سجلاً ثانياً لأداة جديدة فقد يتوقف السجلان عن العمل. ادمجهما في سطر واحد بدلاً من ذلك. كما أن SPF يحدّ من عدد عمليات البحث التي يطلقها السجل، وإضافة كل أداة جرّبتها يوماً قد تكسره.
| SPF | DKIM | |
|---|---|---|
| ماذا يفعل | يذكر الخوادم المسموح لها بالإرسال باسم نطاقك | يوقّع كل رسالة بمفتاح مرتبط بنطاقك |
| أين يوجد | سجل TXT على نطاقك | سجل TXT باسم محدِّد (selector) تحت نطاقك |
| من يكتب القيمة | أنت، باستخدام include الخاص بمزوّدك | مزوّد بريدك هو من ينشئ المفتاح |
| ماذا يثبت | أن الخادم المرسِل موجود في قائمتك | أن التوقيع مطابق وأن الرسالة لم تُعدَّل |
| البريد المُعاد توجيهه | قد يفشل، لأن الجهة التي أعادت التوجيه ليست في قائمتك | غالباً يبقى سليماً بعد إعادة التوجيه |
ماذا يفعل DKIM؟
DKIM اختصار DomainKeys Identified Mail. يضيف مزوّد بريدك توقيعاً رقمياً إلى كل رسالة صادرة. أما المفتاح العام المطابق فيوجد في DNS، ليتحقق الخادم المستقبِل من التوقيع.
إذا تطابق التوقيع فهو يخبر المستقبِل بأمرين: أن نطاقك أجاز الرسالة، وأن أحداً لم يغيّر محتواها أثناء النقل.
لا تكتب المفتاح بنفسك. مزوّدك ينشئه ويعطيك اسم محدِّد (selector) وقيمة طويلة. تنشرها كسجل TXT على العنوان selector._domainkey.yourdomain.com، ثم تفعّل التوقيع من داخل المزوّد.
هنا يتعثر أغلب الفرق. ينشرون السجل ولا يفعّلون التوقيع، فتخرج الرسائل بلا توقيع. أرسل دائماً رسالة تجريبية ثم اقرأ ترويستها (headers).
ماذا يفعل DMARC، وما المقصود بالمطابقة (alignment)؟
DMARC يربط الاثنين الأولين معاً. يخبر الخوادم المستقبِلة ماذا تفعل عندما تفشل الرسالة، ويطلب منها أن ترسل لك تقارير عمّا رأته.
تنجح الرسالة في DMARC عندما ينجح SPF أو DKIM، ويكون النطاق الذي جرى فحصه هو نفسه النطاق الظاهر في عنوان From. هذا التطابق يسمى المطابقة (alignment). قد تنجح الرسالة في SPF لنطاق آخر وتفشل مع ذلك في DMARC إذا لم تتطابق النطاقات.
هذا سجل بداية:
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com
يوضع على العنوان _dmarc.yourdomain.com. القيمة p هي السياسة. وعنوان rua هو المكان الذي تصل إليه التقارير الملخّصة.
سياسات DMARC الثلاث
p=none: مراقبة فقط. لا يتغير شيء في بريدك، وتبدأ بتلقي التقارير.p=quarantine: يُطلب من المستقبِلين التعامل مع الرسائل الفاشلة كرسائل مشبوهة، وغالباً بوضعها في البريد غير الهام.p=reject: يُطلب من المستقبِلين رفض الرسائل الفاشلة.
لماذا تهم SPF وDKIM وDMARC في الرسائل الباردة؟
البريد البارد يعتمد على الثقة. الخادم المستقبِل ليس له تاريخ معك، فينظر إلى ما يستطيع التحقق منه. السجلات الصحيحة هي الدليل الذي تقدمه له.
ومكان الإرسال مهم أيضاً. عندما ترسل من صندوق بريدك أنت، ترث رسائلك سمعة نطاقك، جيدة كانت أو سيئة. قارنّا بين الطريقتين في مقال البريد البارد من صندوقك الخاص أم من خادم إرسال مشترك.
ولهذا يستحق النطاق المنفصل للتواصل البارد العناء. إذا حدث خلل، لا يتأثر بريد شركتك اليومي. ويحتاج كل نطاق إلى سجلات SPF وDKIM وDMARC الخاصة به.
هل تكفي هذه السجلات وحدها؟
لا. المصادقة تثبت من أنت، ولا تقول شيئاً عن سلوكك. الإرسال بكثرة وبسرعة من صندوق بريد جديد، أو الإرسال إلى عناوين غير موجودة، يضرّ بسمعتك مع ذلك.
لهذا يلتزم ZOROSDR بحدود يومية آمنة:
والصندوق الجديد يحتاج أيضاً إلى تسخين تدريجي. تجده في خطة الأسابيع الثلاثة لتسخين حساب البريد، ويوضح هذا الدليل عن أخطاء التواصل البارد التي تجعل حسابات البريد وLinkedIn تُوسَم بالمشبوهة ما ينبغي تجنّبه.
قائمة إعداد SPF وDKIM وDMARC
نفّذ الخطوات بالترتيب. كل خطوة تبني على ما قبلها.
- 1اختر نطاق الإرسالحدّد النطاق الذي سيرسل رسائل التواصل. استخدم نطاقاً منفصلاً عن نطاق شركتك الرئيسي، حتى يبقى بريدك اليومي في أمان.
- 2أحصِ كل جهة ترسلاكتب كل أداة ترسل بريداً باسم هذا النطاق، مثل مزوّد صندوق البريد، أو أداة الفواتير، أو خدمة النشرات البريدية. يجب أن يغطيها SPF جميعاً.
- 3انشر سجل SPF واحداًأضف سجل TXT واحداً يبدأ بـ
v=spf1، مع include لكل جهة مرسِلة. ادمج ولا تكرّر. - 4فعّل DKIMأنشئ المفتاح في مزوّد البريد، وانشر سجل TXT على اسم المحدِّد (selector)، ثم فعّل التوقيع.
- 5أضف DMARC بالقيمة noneانشر سجل TXT على
_dmarcبالقيمةp=noneوعنوان تقارير يقرؤه شخص فعلاً. - 6اختبر ثم شدّدأرسل رسائل تجريبية، وتأكد أن الفحوصات الثلاثة ناجحة، واقرأ التقارير لفترة، ثم انتقل إلى quarantine أو reject.
أين توضع السجلات؟
توضع السجلات الثلاثة كلها في DNS، عند مزوّد نطاقك أو في المكان الذي تشير إليه خوادم الأسماء (nameservers). إذا لم تكن متأكداً من الجهة التي تدير DNS، اسأل من اشترى النطاق.
قد يستغرق ظهور تغييرات DNS بعض الوقت، لذلك فالاختبار الفاشل بعد النشر مباشرة ليس خطأ دائماً. انتظر ثم اختبر من جديد.
قبل أن ترسل أول رسالة
- نطاق التواصل منفصل عن نطاق شركتك الرئيسي
- للنطاق سجل SPF واحد بالضبط
- كل خدمة ترسل باسم نطاقك مشمولة به
- مفتاح DKIM منشور والتوقيع مفعّل
- سجل DMARC موجود على _dmarc مع عنوان للتقارير
- الرسالة التجريبية تُظهر نجاح SPF وDKIM وDMARC
- شخص محدد بالاسم يقرأ تقارير DMARC
كيف تتحقق أن SPF وDKIM وDMARC تعمل؟
أرسل رسالة تجريبية من صندوق البريد إلى عنوان تتحكم به عند مزوّد مختلف. افتح الرسالة واعرض الترويسة الأصلية (original headers).
ابحث عن نتائج المصادقة. المطلوب أن ترى كلمة pass بجانب SPF وDKIM وDMARC. كما تستطيع أدوات الفحص المجانية على الإنترنت قراءة سجلات DNS والتنبيه إلى المشكلات، مثل تكرار سجل SPF.
كرّر الاختبار لكل صندوق بريد ولكل أداة ترسل باسم نطاقك.
النتيجة السليمة اليوم ليست دائمة. افحص من جديد كلما أضفت أداة إرسال أو غيّرت مزوّد البريد.
ماذا لو فشل أحد الفحوصات؟
ابدأ بالسجل الفاشل وتتبّع المشكلة إلى الوراء.
إذا فشل SPF، ابحث عن سجل مكرر أو عن include ناقص للخدمة التي أرسلت الرسالة. وإذا فشل DKIM، تأكد أن التوقيع مفعّل وأن اسم المحدِّد (selector) والمفتاح نُسخا حرفياً كما هما.
وإذا فشل DMARC بينما ينجح SPF أو DKIM، فالسبب غالباً هو المطابقة (alignment). النطاق الذي نجح ليس هو النطاق في عنوان From. غيّر شيئاً واحداً في كل مرة، وأرسل رسالة تجريبية جديدة بعد كل تغيير.
ما أكثر الأخطاء التي تعطّل SPF وDKIM وDMARC؟
أغلب حالات الفشل تأتي من قائمة قصيرة. سجل SPF ثانٍ أُضيف لأداة جديدة. مفتاح DKIM منشور دون تفعيل التوقيع. أداة منسية ترسل باسم نطاقك. عنوان تقارير لا يقرؤه أحد. وp=reject من اليوم الأول.
والعلاج للخمسة واحد: عادة واحدة. غيّر شيئاً واحداً، وأرسل رسالة تجريبية، واقرأ النتيجة قبل أن تنتقل إلى غيره.
ماذا يفحص ZOROSDR نيابةً عنك؟
يرسل ZOROSDR الرسائل عبر حساباتك المرتبطة، مثل Gmail أو Outlook، وليس عبر خادم مشترك. لذلك تحمل رسائلك سمعة نطاقك أنت، وهذا سبب أهمية السجلات الصحيحة.
التسليم السليم مدمج في المنصة: فحص العناوين، وفحص سلامة النطاق لمطابقة SPF وDKIM وDMARC، ومعالجة الارتدادات (bounces)، والحدود اليومية. تبقى أنت من ينشر السجلات عند مزوّد DNS أو مزوّد البريد. أما الفحوصات فتريك أين تقف الأمور.
وكل رسالة تصل إلى صندوقك مسودةً أولاً. يوافق شخص عليها أو يعدّلها أو يتجاوزها، ولا يخرج شيء غير ذلك. ويمكنك أن ترى كيف تتكامل الأجزاء في صفحة منتج ZOROSDR.
الأسئلة الشائعة
هل أحتاج إلى SPF وDKIM وDMARC للبريد البارد؟
نعم. هي معاً تتيح للخوادم المستقبِلة التحقق من أن البريد القادم من نطاقك أصلي. لا تضمن الوصول إلى صندوق الوارد، لكن السجلات الناقصة أو المعطوبة سبب يمكن تجنّبه لمعاملة بريدك معاملة سيئة.
بأي ترتيب أُعدّ SPF وDKIM وDMARC؟
SPF أولاً، ثم DKIM، ثم DMARC أخيراً. فـ DMARC يعتمد على الاثنين الآخرين. انشره بالقيمة p=none متى عملا، ثم شدّد السياسة بعد قراءة التقارير.
هل يمكن أن يكون للنطاق سجلا SPF؟
لا. يجب أن يكون للنطاق سجل SPF واحد. عندما تضيف أداة، أضف include الخاص بها إلى السجل الموجود بدلاً من إنشاء سجل ثانٍ.
أي سياسة DMARC أستخدم؟
ابدأ بـ p=none للمراقبة. انتقل إلى quarantine ثم reject فقط عندما تُظهر التقارير نجاح كل بريدك المشروع.
هل يفحص ZOROSDR سلامة نطاقي؟
نعم. فحوصات سلامة النطاق المدمجة تغطي مطابقة SPF وDKIM وDMARC، إلى جانب فحص العناوين ومعالجة الارتدادات. وتخرج الرسائل من حساباتك المرتبطة، وليس من خادم مشترك.
الخلاصة
SPF يحدد من يحق له الإرسال، وDKIM يوقّع الرسالة، وDMARC يقرر ما يحدث عند فشل الفحوصات. انشرها بهذا الترتيب، وابدأ DMARC بالقيمة p=none، واختبر كل جهة مرسِلة، واستخدم نطاقاً منفصلاً للتواصل البارد.
عندما تجهز سجلاتك، ابدأ التجربة المجانية لمدة 14 يوماً وشاهد كيف يعمل التواصل من حساباتك أنت، مع شخص يوافق على كل رسالة.